2026年9月1日
創業2001年。会社の安定性が信頼の証拠。
有限会社 黒子屋
11:00~16:30(月〜金)
Microsoftからのメール
Microsoft アカウント チームを名乗るメールが来ました
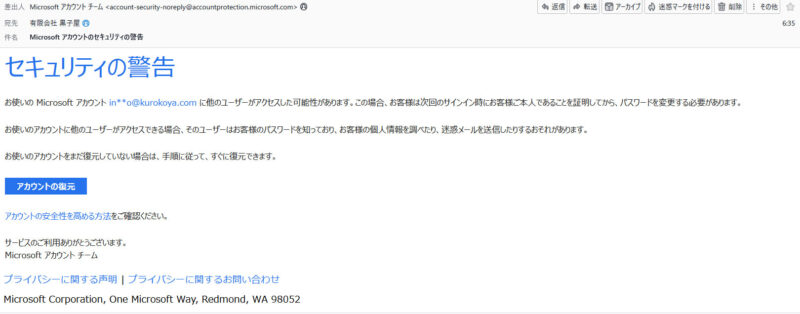
「お使いの Microsoft アカウントに他のユーザーがアクセスした可能性があります。」との文章から始まるメールです。
そこで「はいはいw」と思いつつ・・・
いや、毎日何十通もそういうメールが来ますでしょ。
皆さんも同じでしょ。
怪しくない
一応、送信元アドレスとか本文中のリンク先とかクリックせずに調べてみたんですけど、一般的な詐欺メールだとここでボロが出るんですけど全然怪しくない。
そこでポイントを整理してAIにも相談してみたんですよ。
いやさ「自分がまだ知らない新手のアドレス偽装方法があるのか?」とか思いったから。
AIにも手伝ってもらったけど
で、AIの判定は「本物っぽい」でした。
というわけでメールのリンクボタンはクリックせず大元のMicrosoftのサイトに行って、そこからログインしたらメールと関係がある注意があったので「あぁ、本物だったのね」と、必要な手続きをおこなって本件は終了しました。
せっかく教材が訪れてくれたので、ここで公開した次第です。
ポイントだけ絞ってお伝えしますと
疑わしいサイン
- 差出人の表示名は本物らしいが、実際のアドレスのドメインが違う(例:
amaz0n-support.xyz) - 「24時間以内に」「アカウント停止」など、焦らせる文面
- 宛名が「お客様」など汎用的で、本来なら名前が入るはずの場面
- リンク先のURLが、表示と実際で異なる(PCならリンクにカーソルを合わせて確認)
- 不自然な日本語、フォントや書式の違和感
- 予期していない添付ファイル(特にzip、exe、docm、xlsm、htmlなど)
- 支払い先の変更や、ギフトカード購入、パスワード入力を求める内容
安全な確認方法
- メール内のリンクは開かず、公式アプリやブックマークから直接サイトにアクセスして確認する
- 取引先なら、メールとは別の連絡手段(電話など、既知の番号)で確認する
- ヘッダー情報の SPF / DKIM / DMARC が pass か確認する(Gmailなら「メッセージのソースを表示」)
今すぐできる安全な確認方法(ヘッダーなしでも可)
- メール内のボタンやリンクは押さない
- ブラウザで
account.microsoft.comを直接入力してサインインする - 「セキュリティ」→「最近のアクティビティ」を開き、身に覚えのないサインインがないか確認する
- 心配ならパスワードを変更し、二段階認証(多要素認証)を有効にしておく
実際に不審なアクセスがあれば、サイト上にも警告が出ているはずです。メールとサイトの両方で同じ内容が確認できれば本物と判断できます。
以上を皆さんの参考の為に公開します。
なお、当社への相談は所要時間に応じて料金が発生しますので先にお伝えいたします。